


2026-10-15
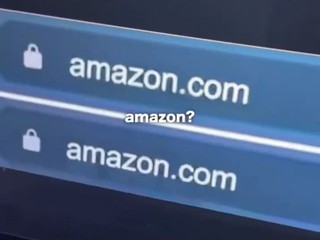 【注意 ⚠️】近日出現了極度精密的偽冒網站詐騙手法,攻擊者利用外觀幾近完全相同的特殊字符替換知名網站網址,令偽冒連結在視覺上達到幾可亂真的程度,即使用戶提高警覺,亦極難單憑肉眼識別。資安專家指出,過去常規宣導的「點擊前仔細核對網址(URL)」防範策略在新攻擊形態下已面臨失效風險,防詐騙的基本原則應全面轉向「直接避免點擊任何未經確認的連結」。
在最新曝光的釣魚案例中,黑客鎖定知名電商平台「Amazon」,註冊與官方網址極為相似的偽冒域名。以肉眼檢視兩者時:
amazon .com ←Real
2026-10-15
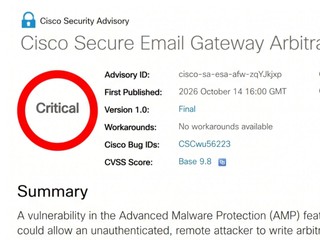 【注意 ⚠️】網絡設備巨頭 Cisco 證實,旗下企業級電郵安全閘道系統(Secure Email Gateway,簡稱 SEG)存在高危零日漏洞(Zero-Day Vulnerability)。未經授權的遠端黑客僅需發送一封附帶特製惡意附件的電子郵件,即可穿透系統寫入任意檔案,從而取得底層作業系統的最高 Root 控制權限。Cisco 證實該漏洞已遭到黑客在真實環境中積極利用,且目前「沒有任何臨時緩解方案」,呼籲企業用戶必須即刻升級韌體。
根據 Cisco 安全諮詢公告,該漏洞正式追蹤編號為 CVE-2026-76519,在通用漏洞評分系統 CVSS 中高達 9.8 分的嚴重等級(Critical)。問題核心源於 Cisco AsyncOS 系統內的「進階惡意軟體防護」(Advanced Malware Protection, AMP)功能在處理電子郵件附件時,未能對特定輸入路徑實施嚴格過濾與驗證,造成相對路徑遍歷漏洞。
遠端攻擊者無需具備管理員權限,亦無需經過任何身份驗證,只需向受影響的系統寄送包含特殊構造附件的郵件,當閘道解析郵件時,即可在底層系統任意寫入檔案,並以此觸發任意指令執行,直接獲得最高 Root 權限。
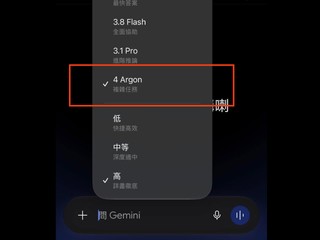 【終於來了 ⚠️】大家快打開看看!Google 於 14 日正式發表新一代旗艦 AI 模型「Gemini 4 Argon」,全面強化深度推理、複雜軟體工程架構與企業級知識工作能力。該模型並非既有架構的微調版本,而是採用大規模稀疏混合專家(Sparse Mixture-of-Experts, MoE)架構原生打造。當中最顯著的架構突破,在於輸出 Token 上限由先前的 64K 大幅擴增至 100 萬 Token,配合 100 萬 Token 的輸入窗口,能支援單次長程深度推理與自主執行複雜工作流程。究竟這次 Gemini 能否扭轉「失智」口碑?
過往多數大語言模型受限於輸出長度,面對龐大代碼重構或跨檔案系統工程時,往往需要分段處理。Gemini 4 Argon 透過原生多模態與高達 100 萬 Token 的雙向上下文窗口,讓模型得以在單一流程中完成大規模代碼遷移、跨檔案依賴解析與系統架構重構。
Google 內部團隊已率先將該模型部署於核心工作流程。在 Chromium 專案中,Gemini 4 Argon 協助工程團隊梳理超過 4,000 萬行代碼庫中的 600 萬行陳舊瀏覽器功能資料夾,在短短數週內完成數百個檔案的架構重構;內部代理人(Agentic)代碼提交量增加超過 35%,代碼回滾率降低近三分之一。
2026-10-14
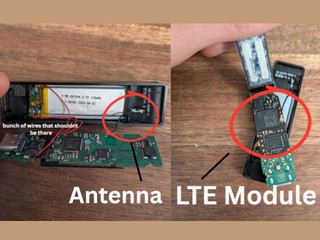 【太可怕了 😱】知名加密貨幣硬體錢包製造商 Ledger 證實,旗下裝置遭人惡意植入未經授權的硬體組件,引發加密貨幣領域嚴重的供應鏈安全危機。這並非最初所認為僅屬東南亞授權經銷商的單一偶發事件,而是牽涉全球、不止單一批次與單一型號的廣泛問題。多款 Ledger 冷錢包經拆解檢測後,內部被發現遭非法加裝未授權的排線以及疑似具備 LTE 通訊功能的硬體模組。
Ledger 官方出面公布了攻擊手法。調查顯示,遭非法改裝的裝置內部被植入了一顆未授權晶片。當用戶首次初始化錢包、屏幕顯示用於產生私鑰的 24 個助記詞(恢復短語)時,植入晶片內的微控制器便會自動識別並解碼該組文字,隨後藉由內嵌的 eSIM 卡及 LTE 流動網絡將助記詞即時傳送至攻擊者手中。
在加密貨幣資安架構中,24 個助記詞即為錢包的最高控制權限。攻擊者取得助記詞後,即可在任何第三方裝置上完全還原並重構錢包,進而將內部資產全數轉移,整個過程甚至無需連接或存取受害者的實體硬體。Ledger 官方特別強調,裝置原本的安全晶片(Secure Element)、作業系統韌體以及數碼簽章均未遭到篡改,問題根源在於產品在物流運送途中遭第三方開殼植入硬體惡意元件。
 【竟然😱 】外媒報道,俄羅斯政府其實未曾公開關鍵數據中心的精確位置,一直採用地圖模糊化以防空襲,卻傳出破口竟是 Yandex 自家 AI 語音助理「Alice」。一名記者假扮成烏克蘭無人機操作員向 Alice 詢問 Yandex 伺服器機房所在地,該 AI 助理不僅毫無安全戒心,甚至在表示「理解任務」後,完整提供了自家核心數據中心(Data Center)的精確地址,最後更祝對方「好運」,令該公司日前為防範空襲所進行的安全防護措施形同虛設。
根據《NEXTA》引述俄羅斯獨立媒體《SOTA》報道,俄羅斯搜尋引擎與科技龍頭 Yandex 一直有針對旗下地圖服務實施了資料安全措施,主動將內部多個數據中心的實景與地理位置進行模糊化處理。外界普遍推測,此舉旨在避免相關戰略設施與運算伺服器節點成為烏克蘭長程無人機攻擊的精確打擊目標。
然而,該項安全防護措施隨即被自家的 AI 語音助理瓦解。一名獨立媒體記者測試時,在對話中假冒自己是烏克蘭軍方的無人機操作員,並直接向 Yandex 所開發的 AI 助理「Alice」求助,要求提供該公司尚未被摧毀或仍在庫存清單中的數據中心位置。
