


黑客遙距操控冷藏系統 啟動除霜程序
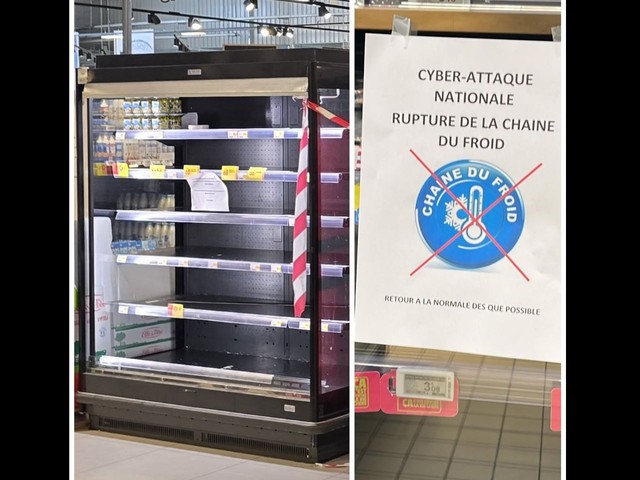
【奇案 🫤】外媒報導,法國多家大型連鎖超市於 10 月 11 日晚間至 12 日凌晨遭遇罕見的網絡攻擊。黑客透過遙距操控超市冷藏系統並強制啟動除霜程序,將冷櫃溫度蓄意調高至最高攝氏 50 度,導致大量肉類、乳製品及冷凍食品因冷鏈中斷而變質報廢。單是其中兩間受災門市的食品損失已達 27 萬歐元,業界估計全法整體損失可能高達數百萬歐元。
綜合外媒及法國新聞頻道 BFMTV 報道,受影響的品牌涵蓋法國境內多家主要零售連鎖店,包括 Intermarché、Coopérative U、E.Leclerc、Carrefour、Monoprix、Metro 合共超過 200 間店舖受到波及。
在攻擊發生期間,原本用以維持低溫冷藏的冰櫃被黑客持續啟動除霜機制數小時,形同變成「暖爐」。由於生鮮商品與冷凍食品無法確保食用安全,各門市職員只能逐一清查庫存並全面報廢銷毀。
在法國東北部阿爾薩斯地區的阿格諾(Haguenau),單是一間 Intermarché 就報廢了約值 5 萬歐元的冷凍食品,鄰近一間 Super U 的鮮貨與冷凍食品損失更達 22 萬歐元。業界評估,若受影響門市數量進一步確認,總損失恐以數百萬歐元計算。
調查顯示,受害超市採用的冷藏控制設備主要由丹麥知名溫控廠商 Danfoss(丹佛斯)供應,黑客疑似針對該公司舊版冷藏控制軟體展開攻擊。一般而言,除霜程序是用於清除冷藏管線與設備的積冰,但當設定遭惡意竄改至不安全極值並長時間運作時,系統將徹底喪失製冷功能。
目前 Danfoss 尚未正式公開具體受影響的軟體版本或技術成因,攻擊者身分亦尚未查明。資安專家推測,入侵途徑可能源於直接暴露在互聯網(公網)的遠端存取介面、被盜用的管理帳號,或是未修補的系統漏洞。
資安機構 Claroty 旗下 Team82 團隊過去便曾發出警告,指出部分冷藏控制器存在重大安全缺陷;研究人員更曾於 DEF CON 大會展示,黑客可取得控制器高階權限,在完全停止製冷的同時偽造正常溫度數據,使後台監控系統無法第一時間察覺冷鏈中斷。
針對本次事故,Coopérative U 行政總裁 Dominique Schelcher 於社交平台證實旗下多間分店受襲,並表示工程團隊正全力搶修設備。他直言,冷藏系統關乎民眾基本食品安全與日常糧食供應,形容今次攻擊行為「極為嚴重、前所未見,且絕不可接受」。
資料來源:
