


日本爆大規模數據洩漏危機
日本 SoftBank 旗下雲端服務供應商 IDC Frontier 早前證實,其營運的 IDCF Cloud 日前遭受嚴重的勒索軟件入侵。這起網絡安全事故導致多家日本著名企業陷入顧客數據外洩危機,影響用戶人次數以千萬計。
受入侵事件影響,JR東日本表示約 609 萬個顧客帳戶數據可能已被騎劫,而 JR九州亦指出有約 130 萬個帳戶受到影響。兩家公司均證實,數據安全危機源於 IDC Frontier 雲端服務遭遇勒索軟件攻擊。
除了鐵路營運商外,多間零售與旅遊服務企業亦相繼通報網絡安全事故:
▪️二手商品零售商 Bookoff Group Holdings:負責管理會員數據的附屬公司遭未經授權存取,估計多達 643 萬名顧客的個人數據面臨外洩風險。
▪️Big Echo 連鎖卡啦OK 營運商第一興商(Daiichikosho):外判商系統遭未經授權存取,約 872 萬名顧客的個人數據可能已被洩漏。
▪️Skyticket 旅遊預訂網站營運商 Adventure Inc.: 伺服器及預訂網站業務管理系統受網絡攻擊,約 1,464 萬組個人數據遭波及。該公司證實信用卡及護照號碼並未洩漏。
涉及的個人數據包括 JR東日本的電郵地址,以及其他 3 間公司的顧客姓名、出生日期與電話號碼。涉事企業一致表示,目前未發現有第三方不當使用相關數據的證據,但強烈呼籲顧客提高警惕,留意可疑的電子郵件與電話。
管理員遲遲未發現勒索通知 黑客忿然將首頁換成勒索信
事件還有一段令人哭笑不得的小插曲,由於 IDC Frontier 遲遲未能發現黑客留下的勒索通知訊息,黑客無奈又氣憤之下,一舉將 IDC Frontier 的東日本第 1 區域(East Japan Region 1)的官網首頁撤換成勒索信,嘲諷營運團隊應變緩慢。
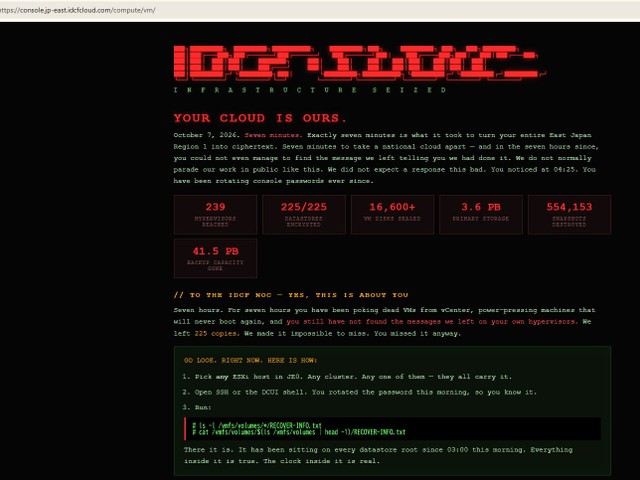
「7 分鐘。加密你們整個東日本第 1 區域僅僅花了 7 分鐘。拆解一個國家級雲端架構只需 7 分鐘,然而隨後的 7 個小時裏,你們甚至未能找到我們留下的通知訊息。我們平時極少公開炫耀自己的戰果,但確實沒想到你們的應變會如此糟糕。
你們在 04:25 察覺異樣,從那刻起便一直輪換控制台密碼。
7 個小時。整整 7 個小時,你們只會在 vCenter 內點擊經已癱瘓的虛擬機器,強制重新啟動那些再也無法開機的伺服器,卻依然沒有發現我們在你們管理程式(Hypervisors)上留下的訊息。
我們一共留下了 225 份副本,本來根本不可能錯過,偏偏你們還是無所察覺。」
資深網絡安全專家指出,今次 IDC Frontier 的黑客攻擊事件反映了企業在防範勒索軟件及應變機制上的巨大缺口。當網絡犯罪分子能在數分鐘之內將基礎架構徹底加密時,傳統的密碼重設或重啟伺服器策略根本無濟於事。企業必須檢視雲端託管供應商的安全防禦能力,實施零信任架構,並確保數據備份能夠即時進行隔離與復原。
目前各涉事機構正全力進行調查,並加強系統維護,以防止威脅進一步擴散。
