


一封惡意附件 直接奪取 Root 權限
【注意 ⚠️】網絡設備巨頭 Cisco 證實,旗下企業級電郵安全閘道系統(Secure Email Gateway,簡稱 SEG)存在高危零日漏洞(Zero-Day Vulnerability)。未經授權的遠端黑客僅需發送一封附帶特製惡意附件的電子郵件,即可穿透系統寫入任意檔案,從而取得底層作業系統的最高 Root 控制權限。Cisco 證實該漏洞已遭到黑客在真實環境中積極利用,且目前「沒有任何臨時緩解方案」,呼籲企業用戶必須即刻升級韌體。
根據 Cisco 安全諮詢公告,該漏洞正式追蹤編號為 CVE-2026-76519,在通用漏洞評分系統 CVSS 中高達 9.8 分的嚴重等級(Critical)。問題核心源於 Cisco AsyncOS 系統內的「進階惡意軟體防護」(Advanced Malware Protection, AMP)功能在處理電子郵件附件時,未能對特定輸入路徑實施嚴格過濾與驗證,造成相對路徑遍歷漏洞。
遠端攻擊者無需具備管理員權限,亦無需經過任何身份驗證,只需向受影響的系統寄送包含特殊構造附件的郵件,當閘道解析郵件時,即可在底層系統任意寫入檔案,並以此觸發任意指令執行,直接獲得最高 Root 權限。
這已是 Cisco Secure Email Gateway 在短短一個月內遭遇的第二宗在野利用零日漏洞。今年 9 月中旬,Cisco 才剛修補一項因郵件剖析引發的 SQL 注入高危漏洞(CVE-2026-76461,CVSS 9.8),未料本月防線再度失守。
由於不少大型企業甚至美國政府機關均有使用這套 Cisco SEG 系統,黑客已積極利用此漏洞對企業展開滲透。美國網絡安全和基礎設施安全局(CISA)已於第一時間將 CVE-2026-76519 納入「已獲知被利用漏洞目錄」(KEV Catalog),並向美國聯邦機構發布強制修補指令。
Cisco 強調,該漏洞不存在任何形式的臨時解決方案或繞過防範手法(No Workarounds),企業必須直接升級至官方釋出的 AsyncOS 16.5.0-780 或更高更新版本。
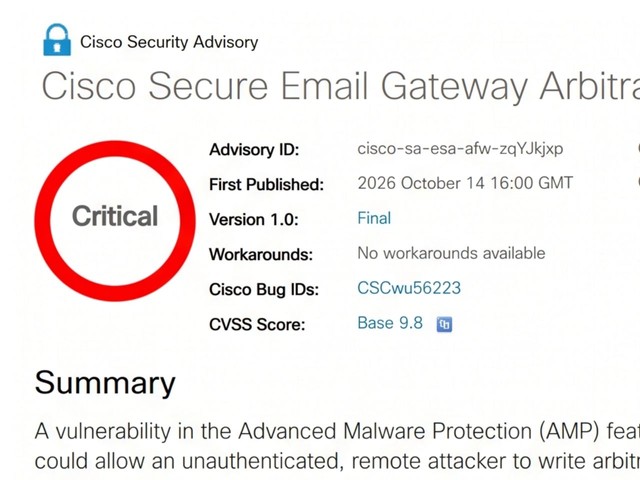
資料來源:
