


2026-09-21
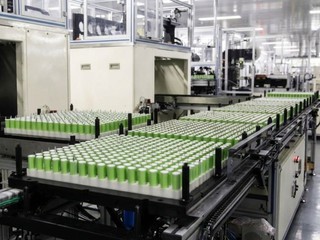 【困境 😓】美國能源部(DOE)旗下的橡樹嶺國家實驗室(ORNL)最新研究指出,次世代電池研發往往面臨「實驗室表現驚艷,實際量產卻全面崩潰」的窘境,更指出備受市場期待的固態電池(Solid-State Battery)雖然消除了熱失控風險,並容許更高能量密度的架構設計,卻引發了嚴苛的物理接觸問題。
據 ORNL 報告指出,目前全球各地都在研發次世代鋰電池,雖然各大實驗室頻頻公布驚人成果,但卻極少看到實際量產產品,主要原因是單一材料在微型實驗鈕扣電池中達到理想效能指標,並不代表能順利組裝成實用的完整電芯。
此外,ORNL 亦針對業界改以固態電解質取代液體的做法,直接指出其致命弱點。傳統鋰離子電池採用液態電解液傳遞鋰離子,由於液體具備流動特性,能自動填補電極微孔,並在充放電過程中材料膨脹與收縮時持續保持緊密接觸。然而,備受市場期待的固態電池(Solid-State Battery)改以固態電解質取代液體,雖然消除了電解液外洩與起火爆炸的熱失控風險,並容許更高能量密度的架構設計,但卻引發了嚴苛的物理接觸問題。
2026-09-13
 【坐 20 年 😱】隨著 AI 算力呈幾何級數增長,全球對失控風險的憂慮日益加劇。美國聯邦參議員 Bernie Sanders 與眾議員 Greg Casar 近日正式提出《禁止人工超級智能法案》(Ban Artificial Superintelligence Act),要求全面暫停先進 AI 研發並嚴禁構建「人工超級智能」(ASI);草案更祭出極為嚴苛的刑事罰則,凡違反禁令的企業實體或研發人員,最高面臨 20 年有期徒刑,懲處力度直接比照非法研製核武的重大罪行。
這項全名為《禁止人工超級智能及暫時凍結先進人工智能研發法案》(Ban Artificial Superintelligence and Temporarily Pause Advanced AI Development bill)的提案,被外媒評為迄今為止「最極端、最激進的 AI 監管法規」。法案明定,任何個人或組織若未遵守禁令、執意推進超越人類智力水平的超級智能模型,將視同對國家安全及人類生存構成毀滅性威脅,直接施以最高達 20 年的聯邦監禁刑責。
除了設立重刑門檻,該法案亦主張美國政府應籌組全新「內閣級」聯邦專責機構,全面監管並防範先進人工智能帶來的生存風險,嚴格執行 ASI 的研發禁令。同時,法案也敦促美方應透過國際外交斡旋、條約簽署與盟國協調機制,推動在全球範圍內全面封殺超級人工智能,防止監管套利與境外軍備競賽。
2026-09-10
 【國家級任務 ⚠️】在地緣政治歷史上具劃時代意義的惡意程式「震網」(Stuxnet),其原始碼近日已被資安研究人員透過逆向工程完整重建,並公開於開源程式碼託管平台 GitHub,供全球資安界與技術愛好者研究其運作機制。Stuxnet 普遍被視為人類科技史上首款直接針對實體工業基礎設施造成實體破壞的惡意蠕蟲,當年曾成功重挫伊朗核濃縮設施。
該 GitHub 專案不僅還原了程式碼架構,甚至附帶建置指南(Build Instructions)。不過研究人員特別提醒,若要在受控環境下進行測試,必須使用未連接任何網絡的 Windows XP 或 Windows 7 虛擬機;且若要觀察其完整的實體破壞負載(Payload)而非單純的傳播行為,還需要搭配特定的西門子(Siemens)工業軟體與相容硬體。
回顧 Stuxnet 的攻擊目標,主要是伊朗納坦茲(Natanz)核濃縮工廠內運行的西門子工業控制系統(ICS)。Stuxnet 入侵成功後,其惡意負載會直接竄改離心機變頻器的頻率控制,迫使轉子以異常速度旋轉,從而引發金屬疲勞與實體毀損。
2026-09-09
 【注意 ⚠️】Microsoft 9 月例行安全性更新(Patch Tuesday)一口氣修補高達 974 項安全性漏洞(CVE),創下歷史單月最高紀錄。本次更新涵蓋旗下多個核心產品線,其中包含兩項已被黑客用於實際攻擊的「零日漏洞」(Zero-day)。資安專家更指出,本次修復的弱點中有多達 20 項具備「蠕蟲化」(Wormable)傳播特性,攻擊者可在毋須身份驗證與使用者互動的情況下遠端執行程式碼,呼籲企業與一般用戶儘速安裝更新。
本次最受關注的是兩項已被外部攻擊者鎖定的本機權限提升(Elevation of Privilege, EoP)零日漏洞:
▪️CVE-2026-85880(Windows ALPC 堆疊緩衝區溢位): 該漏洞存在於 Windows 進階本機程序呼叫(ALPC)機制中。攻擊者只要能在低權限的 AppContainer 環境內執行程式碼,即可透過本機利用此漏洞逃脫沙盒限制,在無需使用者互動的情況下,直接將權限提升至最高層級的 System 系統權限。資安業者 Tenable 指出,這是微軟自 2023 年 4 月以來首度修補 ALPC 元件弱點,亦是近 4 年內該元件出現的第二個零日漏洞。
2026-09-09
 【奇案 🤪】比特幣側鏈(Sidechain)結算聯盟 Liquid Network 傳出重大資安事件。官方在社交平台 X 上發布公告,承認被黑客提走約 4,000 顆比特幣(BTC),價值高達 3.2 億美元,相當於該金庫近 95% 的資金儲備。該黑客在鏈上交易附帶留言,自稱是「好人」,並承諾在官方修補漏洞後,會將款項全數物歸原主。
據了解,Liquid Network 由著名密碼學家 Adam Back(Hashcash 發明者)等人創立,並由全球數十家大型加密貨幣交易所、金融科技公司、資產託管商及造市商(如 Bitfinex 等)組成聯盟,專門開發比特幣底層協議與擴容架構,為市場提供比特幣側鏈結算網絡與生態系統。
這次 Liquid Network 公開承認,有高達 4,000 顆比特幣遭非正常程序提領。攻擊者在比特幣區塊鏈交易中嵌入附言,明確指出目前的代碼提交(commit)存在嚴重安全風險,並要求官方優先進行修補:
