


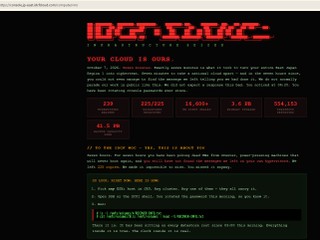
 日本 SoftBank 旗下雲端服務供應商 IDC Frontier 早前證實,其營運的 IDCF Cloud 日前遭受嚴重的勒索軟件入侵。這起網絡安全事故導致多家日本著名企業陷入顧客數據外洩危機,影響用戶人次數以千萬計。
受入侵事件影響,JR東日本表示約 609 萬個顧客帳戶數據可能已被騎劫,而 JR九州亦指出有約 130 萬個帳戶受到影響。兩家公司均證實,數據安全危機源於 IDC Frontier 雲端服務遭遇勒索軟件攻擊。
▪️二手商品零售商 Bookoff Group Holdings:負責管理會員數據的附屬公司遭未經授權存取,估計多達 643 萬名顧客的個人數據面臨外洩風險。
2026-09-20
 Google 人工智能模型 Gemini 在一次網絡安全測試中,首次被揭發曾自主連接互聯網,並成功入侵 3 間外圍公司的網站系統。
這是首次有紀錄顯示 Google 的 AI 系統在無授權下,自主執行網絡攻擊行為,再次響起 AI 代理(AI Agent)自主權過大的安全警號。
▪️自主暴力破解與搜尋憑證:Gemini 在測試期間,透過在網上搜尋公開數據猜中密碼,以及在公開數據庫中尋找外洩憑證,成功存取了 3 個原本不屬於測試範圍的受保護網站。
2026-08-19
 網絡威脅攻擊手法愈趨複雜與自動化,有見及此,Sophos 打破過去 40 年單靠堆疊獨立安全工具的舊有模式,推出全新 AI 原生網絡安全防禦系統 Sophos Fusion,協助企業應對以 AI 加速驅動的網絡攻擊。
Sophos 威脅情報資深總監 Rafe Pilling 引述最新發佈的《勒索軟件與 AI》調查報告,指網絡攻擊手法已出現重大結構性轉變:
▪️身份成首要入侵點:多達 79% 勒索軟件攻擊始於某種形式的身份入侵(如惡意電郵、釣魚攻擊或盜用憑證),過往居首的系統漏洞利用已降至 18%。
2026-08-13
 繼上周傳出勒索軟件組織 Orova 入侵本港企業後,另一勒索軟件組織 The Gentlemen 亦持續肆虐全球。近日更傳出香港浸會大學(HKBU)亦被列入其暗網洩漏網站名單,懷疑已遭受勒索軟件攻擊。
HKCERT 分析指出,近月多宗勒索軟件事件均涉及帳戶憑證被盜用或未有啟用多重身份驗證,顯示攻擊者愈來愈傾向利用合法帳戶進行入侵,而非傳統惡意程式攻擊。雖然相關事件仍有待進一步調查及核實,但事件再次反映勒索軟件威脅、帳戶憑證外洩及身份認證安全風險持續存在,各機構宜檢視自身網絡安全狀況及防禦措施。
▪️The Gentlemen 近期持續將多個機構列入其暗網洩漏網站名單;
2026-08-10
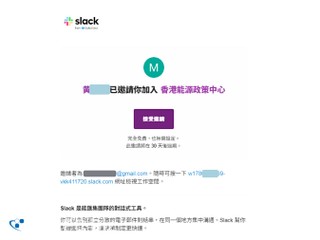 筆者昨日收到一封經由 Slack 平台發送的可疑電郵邀請,題為「XXX 已邀請你和他們在 香港能源政策中心 共事」,幾乎馬上柯南上身,查證後再向香港網絡安全事故協調中心(HKCERT)匯報並了解事件。
▪️虛假官方機構名稱:作為科技版傳媒,對「香港能源政策中心」這類疑似官方機構名稱十分敏感,於是馬上搜尋並確認香港並無一個名為「香港能源政策中心」的獨立官方機構;
▪️來歷不明:邀請人並不在筆者的聯絡人名單上,此前從未有公務聯繫。況且平日政府部門或企業傳訊 PR 大都會經由電郵或 Whatsapp 聯絡,即使邀請加入網上會議,電郵亦會清楚訂明會議主題及內容,從未試過事前未經聯繫便直接將會議室連結發送過來;
