


macOS 用戶面臨加密幣錢包威脅
Sophos 最新研究揭示,針對 macOS 用戶的 ClickFix 攻擊活動出現重大演變。
Sophos X-Ops 在過去 5 個月內識別出 3 波攻擊活動,顯示威脅組織正改變社交工程手法及惡意軟件能力,愈來愈多針對 macOS 部署資訊竊取程式。
ClickFix 是一種社交工程技術,誘騙用戶複製並執行惡意終端機指令,利用不了解執行未知指令後果的用戶。Sophos X-Ops 觀察到 3 波部署了 MacSync 資訊竊取程式的攻擊活動,手法不斷演進。
3 種截然不同的攻擊手法
第一波攻擊:2025 年 11 月 ── 冒充 OpenAI Atlas 瀏覽器
首波攻擊利用 Google 贊助網站,冒充 OpenAI Atlas 瀏覽器。搜尋「ChatGPT Atlas」的用戶會被導向託管於 sites.google.com、貌似官方網頁的惡意網站。點擊「下載 macOS 版本」會觸發終端機指令,並安裝 MacSync 資訊竊取程式,代表假冒品牌結合惡意終端機指令的基礎手法。
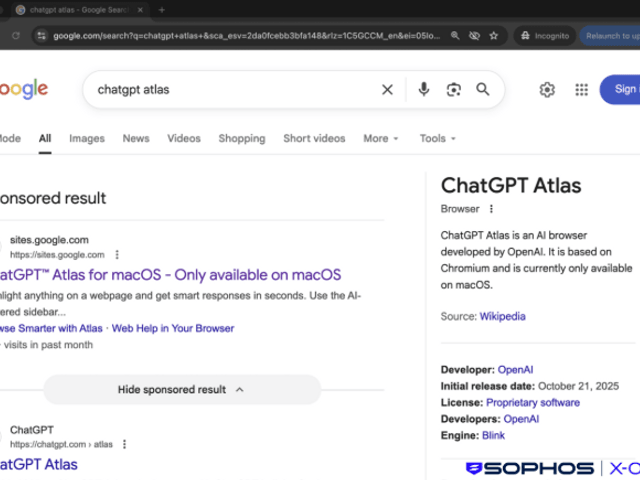
▲(點擊展開全圖)贊助搜尋結果,值得注意是此它贊助搜尋結果顯示在合法連結上方,試圖讓用戶相信此為合法網站。
第二波攻擊:2025 年 12 月 ── 利用 ChatGPT 對話功能
及至 2025 年 12 月,威脅組織改變策略,利用合法 ChatGPT 平台上的分享對話功能,來誘騙用戶的信任。
這些對話看似實用指南,卻將受害者重新導向至惡意的 GitHub 主題頁面。Sophos 調查揭示攻擊規模驚人:截至 2025 年 12 月 18 日,跨多個網域錄得 29,180 次點擊,採用精密的規避技術,包括透過 Telegram 即時追蹤受害者及 Cloudflare CDN 防護作掩護。硬編碼字串顯示操作者使用俄語。
這標誌著令人憂慮的轉變:攻擊者開始利用用戶一般不會視為高風險的可信平台。
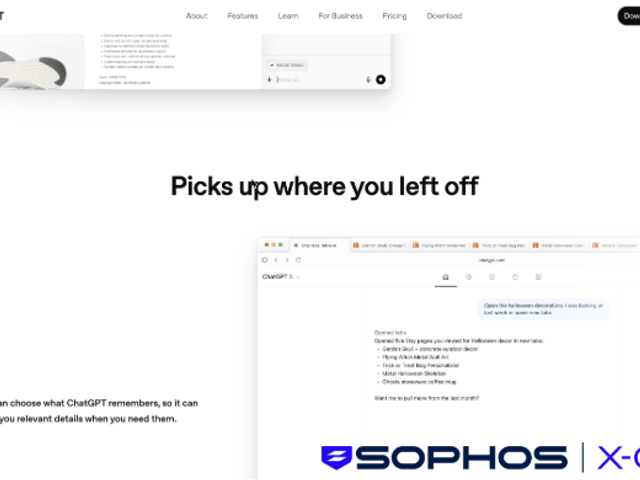
▲(點擊展開全圖)偽冒的 OpenAI/ChatGPT 網站。
第三波攻擊:2026 年 2 月 ── 進階多階段 MacSync 變種
最新一波攻擊代表迄今最先進的版本,Sophos 在比利時、印度及南北美洲均發現入侵案例。
此版本採用多階段載入器即服務模式,配備 API 金鑰管控的 C2 基礎設施及記憶體內執行,以加強隱蔽性。最關鍵的是,它針對 Ledger 加密貨幣錢包應用程式;在合法應用程式植入助記詞的外洩腳本,並重新簽署以繞過 macOS 驗證,能夠立即清空錢包,對加密貨幣用戶構成直接財務威脅。
macOS 用戶面臨風險日增
這些攻擊活動突顯 macOS 用戶面對的威脅環境正在演變。從假冒品牌網站轉向利用 ChatGPT 等可信平台,結合愈趨成熟的技術能力(包括竄改加密貨幣錢包),顯示威脅組織正迅速適應作業系統安全措施及用戶行為。
macOS 風險低於 Windows 的普遍觀念已不再準確。主流惡意軟件,特別是資訊竊取程式,現已經常影響 macOS 用戶,並在 Sophos 遙測數據中佔 macOS 偵測案例的顯著比例。Sophos 預期,此威脅環境將持續快速演變,並將繼續監察新變種、更新防護措施,以及在獲得數據時發布研究報告。
